
WordPress otomatik güncelleme özelliği, güvenlik açıklarına karşı hızlı koruma sağlarken bazı sitelerde uyumluluk ve işlev sorunları oluşturabilir. Bu nedenle ayarı açmak ya da kapatmak, yalnızca pratiklik üzerinden verilmemelidir. Sitenin kullandığı tema ve eklentiler, düzenli yedekleme imkânı, değişiklikleri kontrol etme gereksinimi ve olası sorunlarda geri dönüş planı birlikte değerlendirilmelidir. Doğru karar, sitenin teknik yapısına ve yönetim biçimine göre değişir.
WordPress Otomatik Güncelleme Nedir ve Nasıl Çalışır?
WordPress’te otomatik güncelleme, çekirdek yazılımın yanı sıra eklenti ve temalar için belirli güncellemelerin sistem tarafından kullanıcı müdahalesi olmadan uygulanmasını sağlar. Ancak tüm güncellemeler aynı kapsamda değerlendirilmez. Güvenlik ve bakım sürümleri çoğunlukla otomatik işleme alınabilirken, büyük sürüm geçişleri veya bazı eklenti güncellemeleri site yöneticisinin onayını gerektirebilir.
Süreç, yeni bir sürümün yayımlanmasıyla başlar; WordPress uygun bileşenleri ve güncelleme ayarlarını kontrol eder, ardından dosyaları indirip mevcut sürümün üzerine uygular. İşlem sırasında sitenin teknik koşulları ve sunucu izinleri de etkili olur. Otomatik güncelleme sistemi çalışsa bile güncellemenin başarıyla tamamlandığı anlamına gelmez; yönetici panelindeki bildirimler ve sitenin temel sayfaları ayrıca kontrol edilmelidir.
Otomatik Güncellemelerin Avantajları ve Riskleri
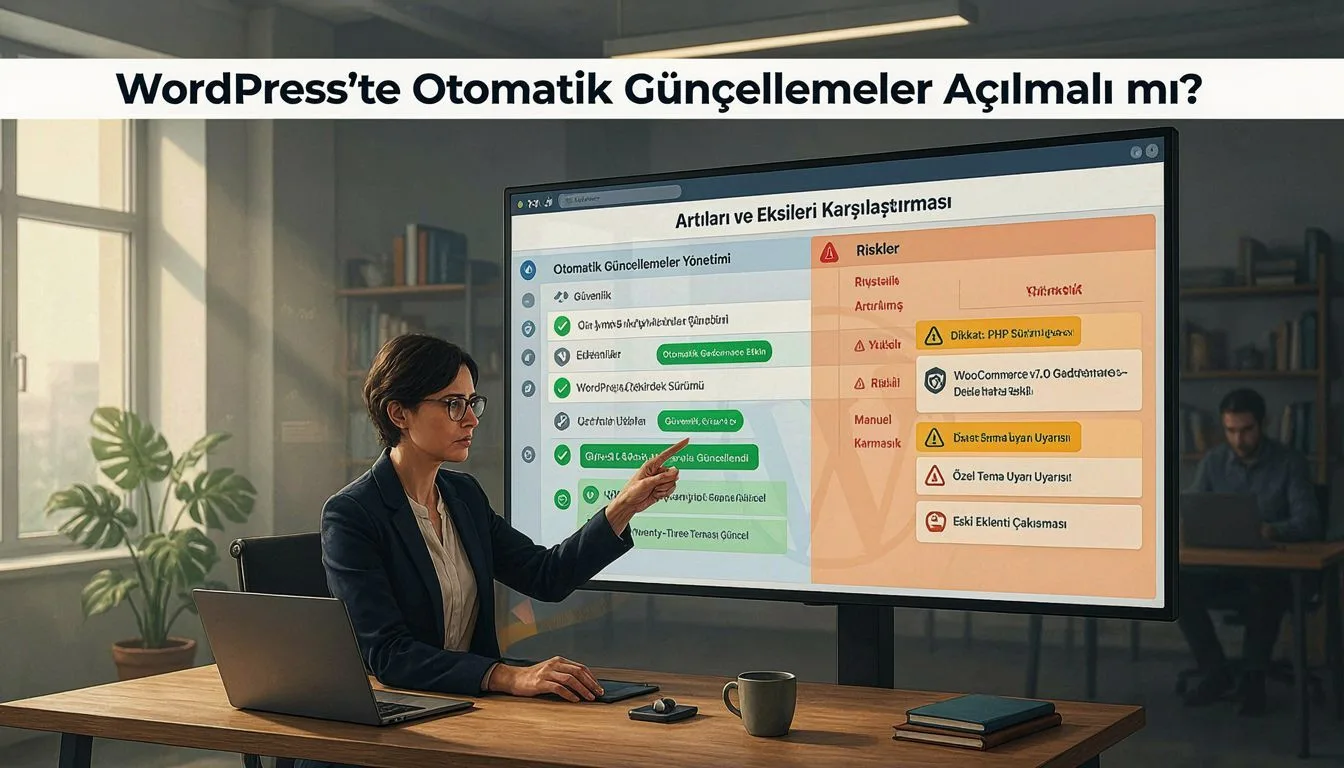
Otomatik güncellemeler, güvenlik açıklarına yönelik düzeltmelerin gecikmeden uygulanmasına ve bakım yükünün azalmasına yardımcı olabilir. Özellikle düzenli kontrol edilmeyen, az sayıda eklenti kullanan ve kritik işlemler yürütmeyen sitelerde pratik bir çözüm sunar. Buna karşılık her güncelleme, tema, eklenti veya özel kodla birlikte değerlendirilmediğinde beklenmeyen sonuçlar doğurabilir.
Karar verirken temel ölçüt, sitenin uyumluluk düzeyi ve oluşabilecek değişiklikleri ne kadar hızlı fark edip geri alabileceğinizdir. Yoğun özelleştirilmiş, gelir üreten veya kesintiye toleransı düşük sitelerde tam otomasyon yerine kontrollü güncelleme daha uygun olabilir. Daha basit sitelerde ise güvenlik kazanımı, sınırlı operasyonel riskten ağır basabilir.
| Ölçüt | Avantaj | Risk veya dikkat noktası |
|---|---|---|
| Güvenlik | Düzeltmeler daha hızlı uygulanır. | Güncelleme sonrası sorun fark edilmeyebilir. |
| Bakım yükü | Manuel takip ihtiyacı azalır. | Değişiklik üzerindeki doğrudan kontrol azalır. |
| Site yapısı | Basit sitelerde zaman kazandırır. | Özel kod ve eklentilerle uyumsuzluk oluşabilir. |
Güncelleme Öncesi Yedekleme ve Uyumluluk Kontrolleri
Otomatik güncelleme başlamadan önce amaç, olası bir hatada siteyi önceki çalışan durumuna döndürebilmektir. Bunun için alınan yedeğin yalnızca oluşturulmuş olması yeterli değildir; geri yüklenebilirliği ve güncelliği de kontrol edilmelidir. Yedek, dosyaları ve veritabanını kapsamalı, mümkünse canlı siteden ayrı bir konumda tutulmalıdır.
- Dosya yedeği: WordPress çekirdeği, tema, eklentiler ve yüklenen medya dosyaları eksiksiz biçimde saklanmalıdır.
- Veritabanı yedeği: Yazılar, ayarlar, kullanıcılar ve eklenti verileri için güncel bir veritabanı kopyası alınmalıdır.
- Geri yükleme testi: Yedeğin çalıştığı, mümkünse test ortamında geri yüklenerek doğrulanmalıdır.
- Uyumluluk incelemesi: Tema ve eklentilerin mevcut WordPress sürümüyle destek durumları kontrol edilmelidir.
Özellikle kritik işlevler sunan eklentilerde geliştirici notları ve sürüm gereksinimleri incelenmelidir. Bu kontroller tamamlanmadan otomatik güncellemeyi etkinleştirmek yerine, önce test ortamında deneme yapmak daha güvenli bir başlangıç sağlar.
Güncelleme Sonrası Sorunları Tespit Etme ve Giderme
Güncelleme tamamlandıktan sonra ortaya çıkan her değişikliği doğrudan sürüm kaynaklı kabul etmek yerine sorunun kapsamını ve başlangıç zamanını doğrulamak gerekir. Önce ana sayfa, yönetici paneli, formlar, ödeme adımları ve mobil görünüm gibi kritik alanlar kontrol edilerek problemin tek bir işlevle mi, yoksa sitenin tamamıyla mı ilgili olduğu belirlenir.
- Hata kayıtları: Sunucu ve WordPress kayıtları incelenerek hatanın hangi eklenti, tema veya işlem sırasında oluştuğu araştırılır.
- Eklenti izolasyonu: Sorun belirli bir işlevle sınırlıysa ilgili eklentiler geçici olarak devre dışı bırakılıp çakışma ihtimali test edilir.
- Önbellek temizliği: Değişiklik görünmüyor veya eski tasarım yükleniyorsa site, tarayıcı ve CDN önbellekleri temizlenir.
- Geri dönüş kararı: Kritik işlevler çalışmıyor ve neden kısa sürede bulunamıyorsa, mevcut yedekten önceki çalışan sürüme dönmek değerlendirilir.
Çözüm sonrasında formlar, kullanıcı girişleri, bağlantılar ve yönetici işlemleri yeniden denenmelidir. Sorun yalnızca geçici bir görüntüleme problemiyse önbellek yenileme yeterli olabilir; veri kaybı veya erişim kesintisi varsa daha fazla değişiklik yapmadan geri dönüş planı uygulanmalıdır.