
WordPress REST API, yanlış yapılandırıldığında kullanıcı adları ve profil verileri gibi bilgileri gereğinden fazla görünür hâle getirebilir. Bu durum, saldırganların hesapları hedeflemesini kolaylaştırırken sitenin genel güvenlik seviyesini de zayıflatır. Kullanıcı bilgisi sızıntısını önlemek için yalnızca erişimi kapatmak yeterli değildir; hangi isteklerin kabul edileceği, API yanıtlarında hangi alanların bulunacağı ve yetki kontrollerinin nasıl doğrulanacağı birlikte değerlendirilmelidir. Güvenli bir yapılandırma, işlevselliği korurken gereksiz veri paylaşımını sınırlar.
REST API Kullanıcı Bilgisi Sızıntısı Nasıl Gerçekleşir?
WordPress REST API’de kullanıcı bilgisi sızıntısı, herkese açık bir isteğin kullanıcı kayıtlarını döndüren uç noktalara erişebilmesiyle başlar. Özellikle yetkilendirme kontrolü yeterince uygulanmadığında, giriş yapmamış kişiler kullanıcı kimliği, görünen ad, kullanıcı adı veya profil bağlantısı gibi alanları yanıt içinde görebilir.
Risk yalnızca standart uç noktalardan kaynaklanmaz. Temalar ve eklentiler tarafından eklenen özel REST API uç noktaları da gereğinden fazla veri döndürebilir. Yanıt gövdesi incelenirken hangi alanların herkese açık olduğu, isteğin kimlik doğrulaması olmadan çalışıp çalışmadığı ve farklı kullanıcı rollerinin aynı veriyi görüp görmediği kontrol edilmelidir.
Bir uç noktanın tarayıcıdan veya basit bir HTTP isteğinden erişilebilir olması, verinin paylaşılması gerektiği anlamına gelmez. Kullanıcı verisi döndüren her yanıt, erişim koşulları ve içerdiği alanlar açısından değerlendirilmelidir. Sorun, yalnızca görünür kullanıcı adlarıyla sınırlı sanılmadan gerçek veri akışı üzerinden ele alınabilir.
WordPress REST API Güvenlik Ayarları Nasıl Yapılandırılır?
Güvenli bir yapılandırma için önce sitede hangi REST API uç noktalarının dışarıya açık olduğu ve bu uç noktaların hangi kullanıcı rolleri tarafından kullanılabildiği belirlenmelidir. Herkese açık olması gerekmeyen yönetim ve içerik işlemleri, anonim isteklerden ayrılmalı; yalnızca ihtiyaç duyan rollerle sınırlandırılmalıdır.
Kimlik doğrulama gerektiren işlemlerde WordPress’in yetki denetimi devre dışı bırakılmamalı ve özel olarak eklenen uç noktalarda yetki kontrolü mutlaka uygulanmalıdır. Bir kullanıcının oturum açmış olması, her REST API işlemine erişebileceği anlamına gelmez. Rol, yetenek ve istenen işlem birlikte değerlendirilerek yalnızca gerekli izin verilmelidir.
Bu ayarlar yapılırken eklenti ve tema kaynaklı özel uç noktalar da incelenmelidir. Kullanılmayan API işlevleri kaldırılmalı, erişim kısıtlamaları doğrudan kod veya güvenilir bir güvenlik çözümü üzerinden uygulanmalıdır. Yapılandırma değişiklikleri canlı ortamda hemen devreye alınmadan önce yetkili ve yetkisiz hesaplarla kontrol edilerek beklenmeyen erişim ihtimali gözden geçirilmelidir.
Hassas Kullanıcı Verileri API Yanıtlarından Nasıl Kaldırılır?
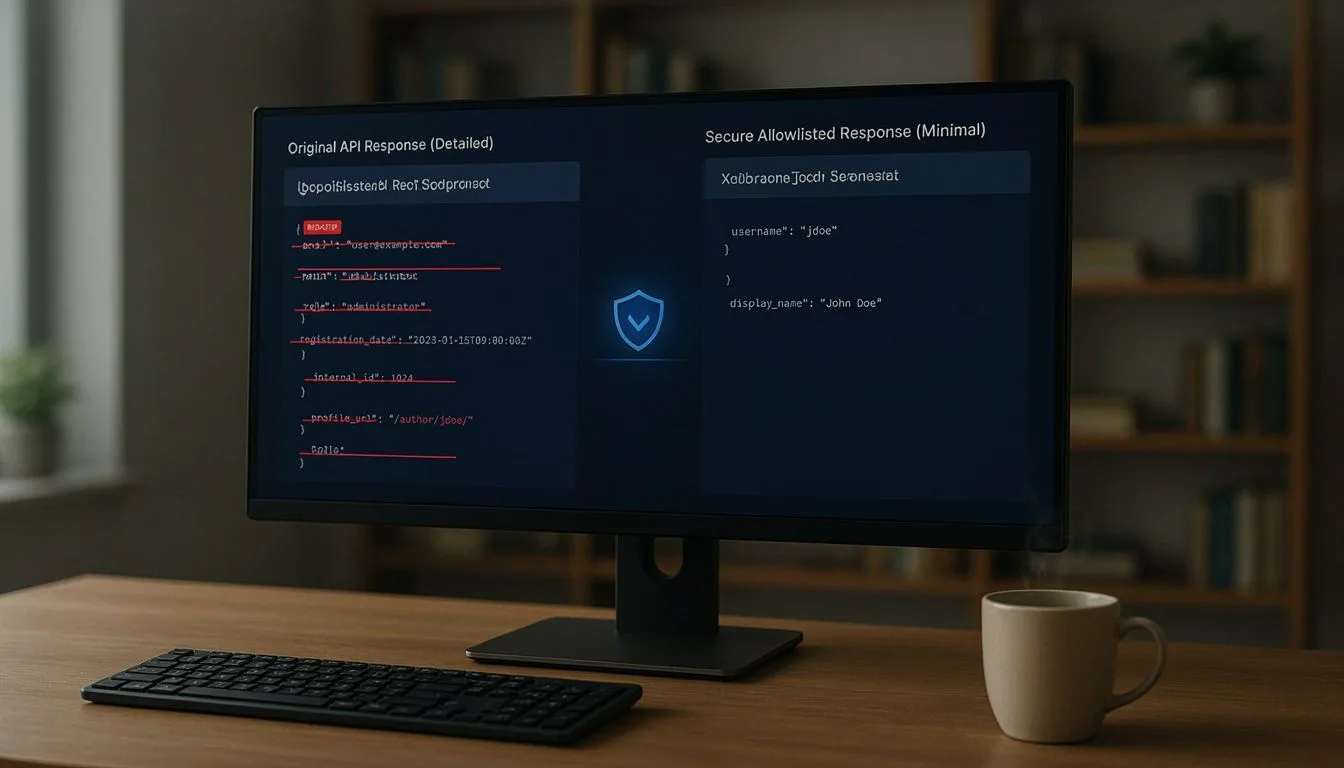
API yanıtında bulunan her kullanıcı alanı sitenin işleyişi için gerekli değildir. Kullanıcı adı, görünen ad veya profil bağlantısı gibi bilgiler belirli işlevlerde kullanılabilirken e-posta adresi, rol bilgisi, kayıt tarihi ve dahili kimlikler gereksiz biçimde açığa çıkabilir. Bu nedenle geliştirici, istemcinin gerçekten ihtiyaç duyduğu alanları belirleyerek yanıtı en küçük veri kümesiyle sınırlandırmalıdır.
Bu yaklaşımın temeli veri minimizasyonu ilkesidir. Hassas alanlar sunucu tarafında kaldırılmalı, yalnızca izin verilen bilgiler kontrollü bir yanıt yapısına aktarılmalıdır. WordPress’te REST API yanıtlarını filtreleyen kancalar veya özel uç noktalar kullanılırken, varsayılan kullanıcı nesnesini olduğu gibi döndürmek yerine ihtiyaç duyulan alanlar açıkça seçilmelidir. Bir alanın yanlışlıkla eklenmesi ve ileride eklenecek yeni bilgilerin otomatik olarak görünür hâle gelmesi engellenir.
REST API Erişim Kontrolü Nasıl Test Edilir?
Erişim kontrollerinin gerçekten çalıştığını görmek için testler yalnızca yönetici oturumunda yapılmamalıdır. Her uç nokta, oturumsuz bir istekle ve farklı yetki düzeylerindeki hesaplarla ayrı ayrı denenmelidir. Hem beklenen erişim sınırı hem de yanıt içinde görünür kalan kullanıcı alanları karşılaştırılabilir.
- Oturumsuz istek: Kimlik doğrulaması olmayan istemcinin hangi durum kodunu aldığını ve kullanıcı verisi döndürülüp döndürülmediğini kontrol edin.
- Yetkisi sınırlı hesap: Standart kullanıcının erişememesi gereken uç noktalarda reddetme davranışını doğrulayın.
- Yetkili hesap: İzin verilen yanıtın yalnızca gerekli alanları içerdiğini inceleyin.
- Yanıt karşılaştırması: Farklı isteklerin gövde, durum kodu ve hata mesajlarını kayıt altına alarak beklenmeyen veri farklarını araştırın.
Test sırasında gerçek kullanıcı verileri yerine deneme hesapları kullanmak, bulguların güvenli biçimde incelenmesini sağlar. Bir kontrol beklenenden farklı sonuç verirse ilgili erişim kuralı ve yanıt filtresi yeniden değerlendirilmelidir.