
WordPress sitenizdeki görseller başka web sitelerinde doğrudan kullanılırsa, her görüntüleme sunucunuzdan veri çekerek bant genişliğinizi tüketebilir. Bu durum sayfa yüklenme hızını etkileyebilir, barındırma kaynaklarını gereksiz yere kullanabilir ve içeriklerinizin izinsiz paylaşılmasını kolaylaştırabilir. WordPress hotlink koruması, görsel dosyalarının yalnızca izin verdiğiniz alan adlarından yüklenmesini sağlayarak bu riski azaltır. Koruma, sunucu yapılandırmasıyla veya uygun bir eklenti kullanılarak uygulanabilir.
Hotlink Nedir ve WordPress Sitelerini Nasıl Etkiler?
Hotlink, bir görselin başka bir web sitesine yüklenmeden, sizin WordPress sitenizdeki dosya adresi üzerinden çağrılmasıdır. Örneğin başka bir site, görseli kendi sunucusuna kopyalamak yerine medya kitaplığınızdaki URL’yi kullanır. Ziyaretçi görseli gördüğünde dosya sizin sunucunuzdan gönderildiği için bu kullanım dışarıdan fark edilmese bile kaynak tüketimi oluşturur.
Bu durum özellikle çok ziyaret alan görsellerde bant genişliği tüketimini artırabilir. Hosting paketinizin trafik sınırına yaklaşması, sayfa yanıtlarının yavaşlaması ve aynı sunucudaki diğer işlemlerin etkilenmesi olası sonuçlardır. Görselin hangi sitelerde kullanıldığını ve içeriğinizin nasıl sunulduğunu kontrol etmek zorlaşır. Görselin yalnızca kaynak gösterilmeden kullanılması değil, ticari veya yanıltıcı bir içerikte yer alması da marka algısı açısından sorun yaratabilir.
Her harici görsel kullanımı hotlink sayılmaz; belirleyici nokta, dosyanın başka sitede görüntülenirken hâlâ sizin sunucunuzdan çekilmesidir. Bu ayrım, uygulanacak koruma yöntemini seçerken önem taşır.
WordPress Hotlink Koruması İçin Sunucu Ayarları
Sunucu düzeyinde koruma, görsel dosyalarına gelen isteğin hangi alan adından başlatıldığını kontrol ederek çalışır. Öncelikle kendi alan adınızı, varsa www sürümünü ve görselleri yükleyen güvenilir alt alan adlarını izin verilen kaynaklar olarak belirleyin. Sitenizdeki görseller normal biçimde görüntülenirken, başka sitelerin doğrudan dosya çağırması sınırlandırılabilir.
Apache kullanılan sunucularda bu işlem genellikle .htaccess dosyasındaki mod_rewrite kurallarıyla, Nginx üzerinde ise sunucu yapılandırmasındaki location ve referer kontrolleriyle yapılır. Kuralı tüm siteye değil, çoğunlukla JPG, PNG, GIF, WebP ve SVG gibi görsel uzantılarına uygulamak daha güvenlidir. HTTP Referer kontrolü, harici bir sayfadan gelen görsel isteklerini ayırt etmek için kullanılan temel mekanizmadır.
Alan adının www ve www olmayan biçimlerini, yönetim araçlarını ve CDN kullanıyorsanız CDN alan adını istisnalara eklemeyi unutmayın. Aksi durumda kendi sayfalarınızdaki görseller, tema arayüzü veya önbellek sistemi etkilenebilir. Yapılandırmayı kaydetmeden önce mevcut sunucu ayarlarının yedeğini almak ve sözdizimi hatası kontrolü yapmak, yanlış bir kural nedeniyle sitenin erişilemez olmasını önler.
Eklentiyle Görsel Hırsızlığını Engelleme
Sunucu ayarlarına erişiminiz yoksa eklenti, görsel dosyalarına yönelen harici talepleri yönetmek için daha pratik bir seçenek sunar. Eklenti seçerken yalnızca “hotlink koruması” ifadesine değil, hangi dosya türlerini koruduğuna ve kendi sitenizin alan adını izinli kaynak olarak tanımlayıp tanımlamadığına bakın.
Kurulumdan sonra korumayı etkinleştirmeden önce görsellerin bulunduğu dizinleri, izin verilen alan adlarını ve istisna seçeneklerini kontrol edin. Bazı araçlar yalnızca medya dosyalarını değil, tema ikonlarını veya içeriklerde kullanılan özel görselleri de etkileyebilir. Bu nedenle izin listesi içinde sitenizin ana alan adını, www sürümünü ve gerekiyorsa CDN alan adını tanımlamak önemlidir.
Eklentinin önbellekleme, CDN veya görsel optimizasyon araçlarıyla uyumlu çalıştığından da emin olun. Ayarları kaydettikten sonra mevcut bir görselin site içinde düzgün görüntülendiğini kontrol edin; ayrıntılı erişim ve işlev testleri bir sonraki adımda yapılmalıdır.
Hotlink Korumasını Test Etme ve Sorunları Giderme
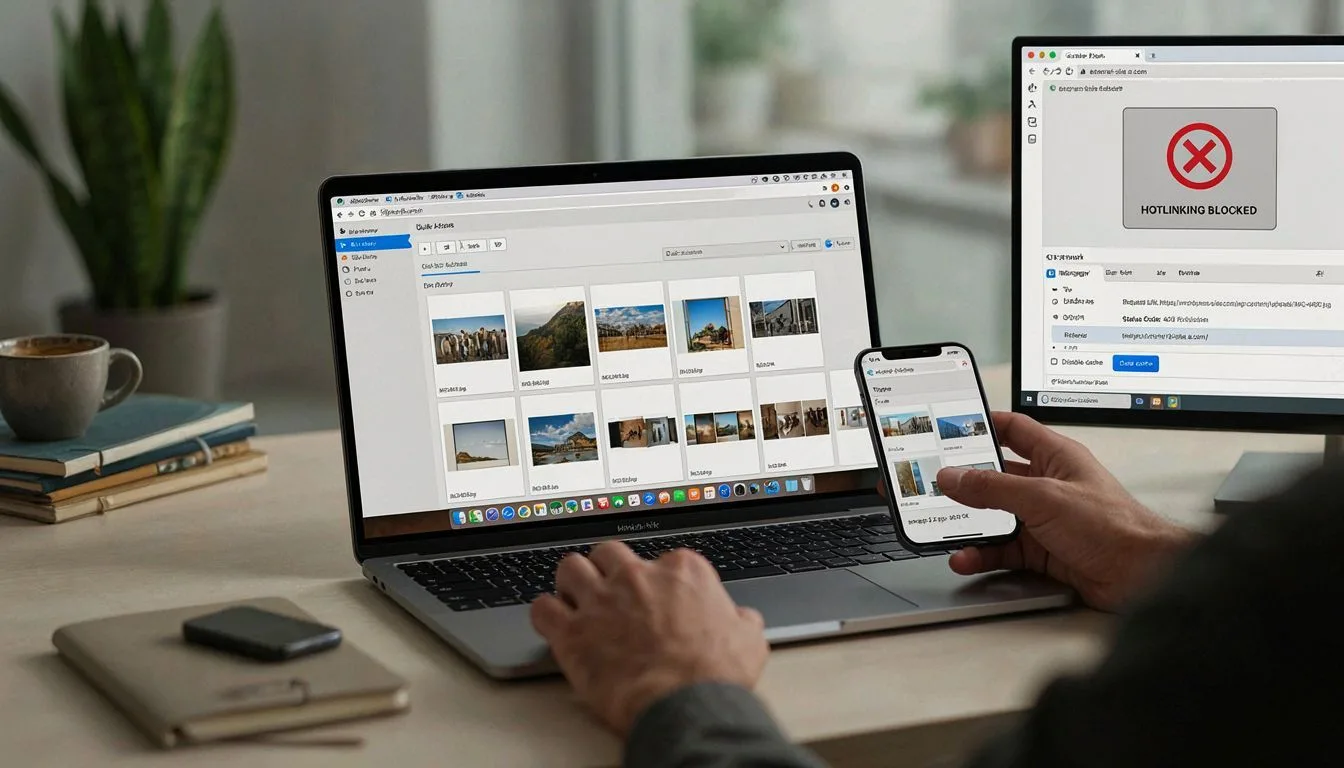
Koruma etkinleştirildikten sonra önce sitenizdeki görselleri farklı sayfalarda ve mobil cihazda açarak normal yüklenip yüklenmediğini kontrol edin. Ardından bir görsel URL’sini başka bir alan adından çağırmayı deneyin; beklenen sonuç, görselin engellenmesi veya belirlediğiniz alternatif içerikle karşılaşılmasıdır. Bu test sırasında tarayıcı önbelleği ve CDN önbelleği sonuçları geciktirebileceği için önbellek temizleme adımını atlamayın.
Kendi alan adınızda görseller görünmüyorsa öncelikle alan adı ve alt alan adı istisnalarını, ardından aşırı kısıtlayıcı kuralları inceleyin. Gerekirse korumayı geçici olarak gevşetip sorunun kuraldan mı kaynaklandığını doğrulayın. Değişikliklerden sonra tarayıcı geliştirici araçlarında ağ yanıtlarını kontrol etmek, engellenen isteğin kaynağını belirlemenizi kolaylaştırır.