Bir web sitesinde güvenli bağlantı kurmak, yalnızca sertifika kullanmakla sınırlı değildir; kullanılan TLS sürümü de güvenlik, bağlantı hızı ve cihaz uyumluluğunu doğrudan etkiler. TLS 1.2 ve TLS 1.3 karşılaştırılırken el sıkışma süreci, desteklenen şifreleme yöntemleri, performans kazanımları ve eski sistemlerle uyumluluk birlikte değerlendirilmelidir. Bu farklar, güvenli iletişim için doğru sürümü seçmeyi ve geçiş kararını daha sağlıklı vermeyi sağlar.
TLS 1.2 ve TLS 1.3 Nedir?
TLS protokolü, istemci ile sunucu arasındaki verilerin aktarım sırasında okunmasını veya değiştirilmesini önleyen güvenli iletişim katmanıdır. Web tarayıcısı bir siteye bağlandığında TLS; sunucunun doğrulanmasına, bağlantının şifrelenmesine ve iletilerin bütünlüğünün korunmasına yardımcı olur.
TLS 1.2, uzun süre yaygın kullanılan ve güvenli bağlantılar için temel oluşturan sürümdür. TLS 1.3 ise bu yapıyı sadeleştirerek daha güncel bir güvenlik yaklaşımı sunar. Protokol sürümü, kullanılabilecek şifreleme yöntemlerini ve bağlantının kurulma biçimini doğrudan etkilediği için iki sürüm arasındaki farklar yalnızca teknik ayrıntılardan ibaret değildir.
Bu nedenle karşılaştırmaya iki başlık üzerinden başlamak gerekir: Bağlantının hangi adımlarla kurulduğu ve hangi güvenlik seçeneklerinin kullanılabildiği. TLS 1.3, gereksiz veya zayıf kabul edilen seçenekleri sınırlandırırken daha kısa bir bağlantı başlangıcını hedefler; bu ayrıntıların etkisi sonraki bölümlerde netleşir.
El Sıkışma Süreci Nasıl Değişti?
TLS 1.2’de bağlantı kurulurken istemci ve sunucu, desteklenen sürümleri ve algoritmaları belirlemek için birden fazla mesaj alışverişi yapar. İstemcinin ClientHello mesajıyla başlayan süreçte sunucu seçimini bildirir, sertifikasını gönderir ve anahtar değişimi için gereken bilgileri paylaşır. Taraflar doğrulama ile ortak oturum anahtarını oluşturduktan sonra güvenli veri aktarımına geçer.
TLS 1.3, bu akışı daha sade hâle getirerek gerekli mesajların önemli bir bölümünü aynı tur içinde birleştirir. El sıkışma tur sayısının azaltılması, istemci ile sunucunun daha az kez iletişim kurmasını sağlar. Özellikle ağ gecikmesinin belirgin olduğu bağlantılarda güvenli oturumun başlaması daha kısa sürebilir.
TLS 1.3’te istemci, desteklediği anahtar değişimi bilgilerini ilk mesajında önceden sunabildiği için sunucu yanıtı daha doğrudan hazırlanır. Bazı senaryolarda daha önce kurulmuş bir oturuma ait bilgiler kullanılarak yeniden bağlantı süreci de kısalabilir. Erken veri yaklaşımı ise uygun koşullarda uygulama verisinin el sıkışma tamamlanmadan gönderilmesine imkân verir; ancak bu kullanım yalnızca tekrar oynatma riskleri değerlendirilerek tercih edilmelidir.
Şifreleme ve Güvenlik Farkları
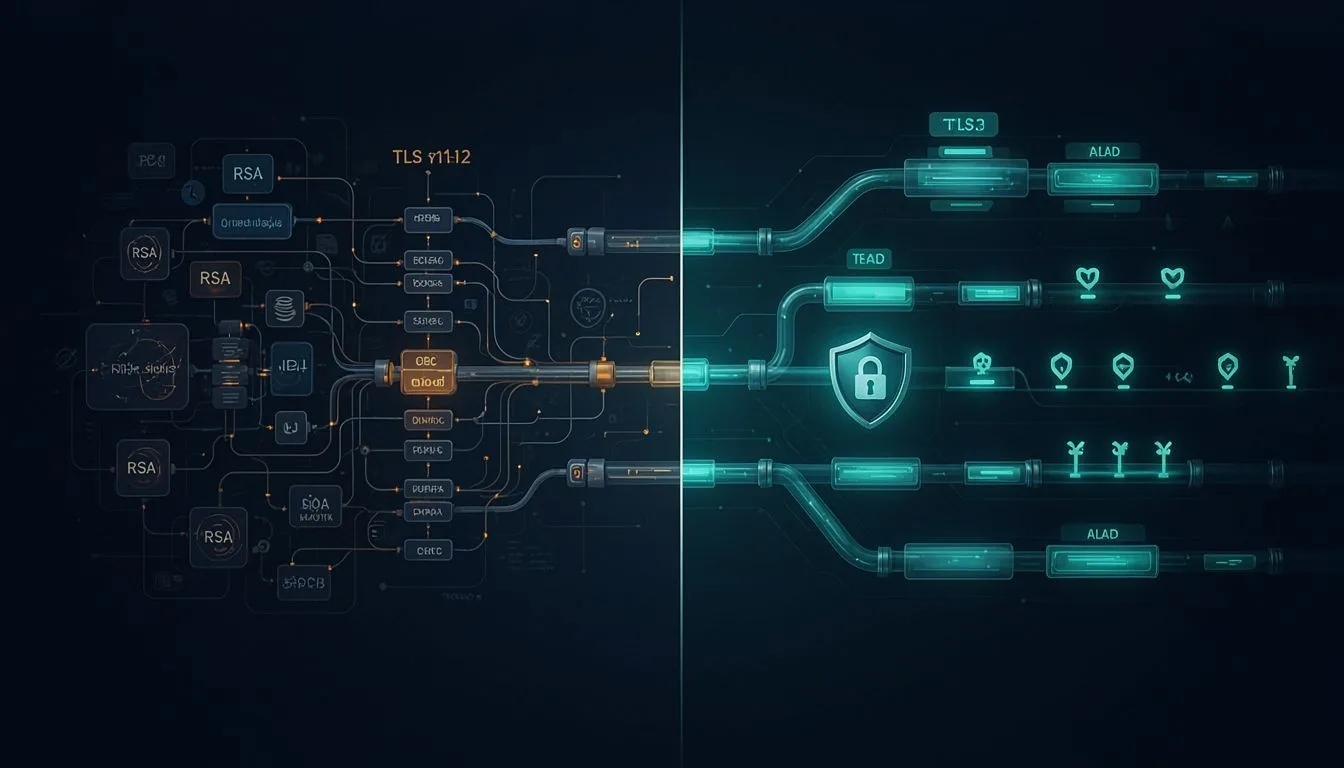
Güvenlik farkının en belirgin olduğu alan, desteklenen şifreleme seçeneklerinin kapsamıdır. TLS 1.3; statik RSA anahtar değişimi, DH anahtar değişimi, CBC tabanlı şifreleme ve RC4 gibi eski veya riskli yaklaşımları protokol düzeyinden çıkarır. Sunucu ve istemcinin güvenliği zayıf seçenekler üzerinde anlaşma ihtimali azalır.
Şifre takımlarının sadeleştirilmesi, yapılandırma yönetimini de kolaylaştırır. TLS 1.2’de geniş seçenek havuzu, güvenli görünen bir bağlantıda dahi eski algoritmaların yanlış yapılandırmayla kullanılmasına yol açabilir. TLS 1.3 ise modern AEAD algoritmalarını merkeze alarak şifreleme ile bütünlük denetimini birlikte ele alır ve karar verilmesi gereken seçenekleri sınırlar.
TLS 1.3, her oturum için yeni anahtarların üretilmesini esas alan ileriye dönük gizliliği zorunlu kılar. Sunucunun uzun vadeli özel anahtarı ileride ele geçirilse bile geçmiş oturumların kaydedilmiş trafiğini çözmek zorlaşır. Kimlik doğrulama yine sertifikalarla sağlanır; ancak veri şifreleme anahtarlarının geçici anahtar değişimiyle oluşturulması güvenlik tasarımını güçlendirir.
Uyumluluk, Performans ve Geçiş Süreci
Geçiş planında ilk kontrol edilmesi gereken konu, istemci, sunucu, TLS kütüphanesi ve aradaki yük dengeleyici ya da güvenlik duvarı gibi cihazların sürüm desteğidir. Eski istemciler yeni bağlantı sürümünü desteklemiyorsa uyumluluk modu veya kontrollü geri dönüş seçeneği hazır tutulmalıdır.
Yeni yapılandırmanın performans etkisi ölçümle doğrulanmalıdır. Bağlantı kurulma süresi, ilk yanıt zamanı, CPU kullanımı ve hata oranları geçiş öncesi ve sonrasında karşılaştırılabilir. Aşamalı geçiş, sınırlı bir trafik grubuyla test yaparak beklenmeyen uyumluluk sorunlarını büyümeden fark etmeyi sağlar.
Uygulamaya almadan önce farklı işletim sistemleri, tarayıcılar ve API istemcileriyle kapsamlı testler yapılmalı; kullanılan kütüphaneler güncellenmeli ve yapılandırmalar kayıt altına alınmalıdır. Sorun yaşanması hâlinde önceki ayarlara dönme adımları belirlenerek eski istemci desteği tamamen kaldırılmadan önce gerçek trafik verileri incelenmelidir.