
Web sitenizin HTTP’den HTTPS’ye geçişi, yalnızca adres çubuğundaki kilit simgesini değiştirmekle tamamlanmaz. Eski HTTP adreslerine gelen kullanıcıların güvenli HTTPS sürümüne sorunsuz ulaşması, sayfa erişiminin ve arama görünürlüğünün korunması gerekir. Bunun için doğru yönlendirme kuralı oluşturulmalı, sunucu ayarları geçişe uygun düzenlenmeli ve tüm URL’ler kontrol edilmelidir. Eksik veya hatalı bir http https yönlendirme yapılandırması, erişim sorunlarına ve trafik kaybına yol açabilir.
HTTP’den HTTPS’ye Yönlendirme Neden Gereklidir?
HTTPS’ye geçişte yönlendirme yapılmadığında ziyaretçiler eski HTTP adreslerinde kalabilir ve güvenli bağlantıdan yararlanamayabilir. HTTP üzerinden gönderilen veriler, ağ üzerinde izlenme veya değiştirilme riski taşırken HTTPS; tarayıcı ile sunucu arasındaki iletişimi şifreler, veri bütünlüğünü korur ve sitenin gerçek sunucuyla bağlantı kurduğunu doğrular.
Yönlendirme, kullanıcıların daha önce kaydettiği veya başka sitelerde paylaşılan HTTP URL’lerinden yeni HTTPS adreslerine kesintisiz ulaşmasını sağlar. Erişim hataları, kopuk oturumlar ve gereksiz kullanıcı kayıpları azalır. Arama motorları açısından da eski adreslerin yeni sürümle ilişkilendirilmesi, mevcut sıralama sinyallerinin ve bağlantı değerinin korunmasına yardımcı olur.
Bu süreçte temel teknik unsur kalıcı yönlendirme uygulamasıdır. Doğru yapılandırılmadığında aynı içerik HTTP ve HTTPS üzerinden erişilebilir kalabilir; bu durum kopya içerik, tarama karmaşası ve güven uyarıları doğurabilir. Sayfadaki kaynakların güvenli protokolle çağrılması gerekir; aksi halde HTTPS sayfası karışık içerik nedeniyle tam güvenli görünmeyebilir.
301 Yönlendirmesiyle HTTPS Geçişi Nasıl Yapılır?
HTTP’den HTTPS’ye geçişte temel kural, eski adresleri yeni güvenli karşılıklarına kalıcı olarak taşımaktır. Bu işlem için kullanılan 301 yönlendirmesi, arama motorlarına URL’nin kalıcı biçimde değiştiğini bildirir ve mevcut sayfa değerinin yeni adrese aktarılmasına yardımcı olur. Kullanıcılar HTTP bağlantısını açtığında doğrudan HTTPS sürümüne ulaşır.
Yönlendirme kurulurken alan adı, URL yolu ve sorgu parametreleri korunmalıdır. Örneğin http://site.com/urun?renk=kirmizi adresi, aynı yolu ve parametreyi taşıyan HTTPS sürümüne yönlenmelidir. Tüm istekleri yalnızca ana sayfaya göndermek, kullanıcı deneyimini bozabileceği gibi sayfa eşleşmelerini de zayıflatabilir.
Her HTTP adresi için mümkünse tek adımlı bir yönlendirme tanımlanmalıdır. Önce başka bir adrese, ardından HTTPS’ye geçiş yapılması zincir oluşturur ve gereksiz gecikme yaratır. HTTPS adresinin yeniden HTTP’ye yönlendirilmesi gibi döngülerden kaçınılmalı; alan adı varyasyonları da geçiş planına uygun biçimde ele alınmalıdır.
Yönlendirme Kuralları Sunucuya Göre Nasıl Ayarlanır?
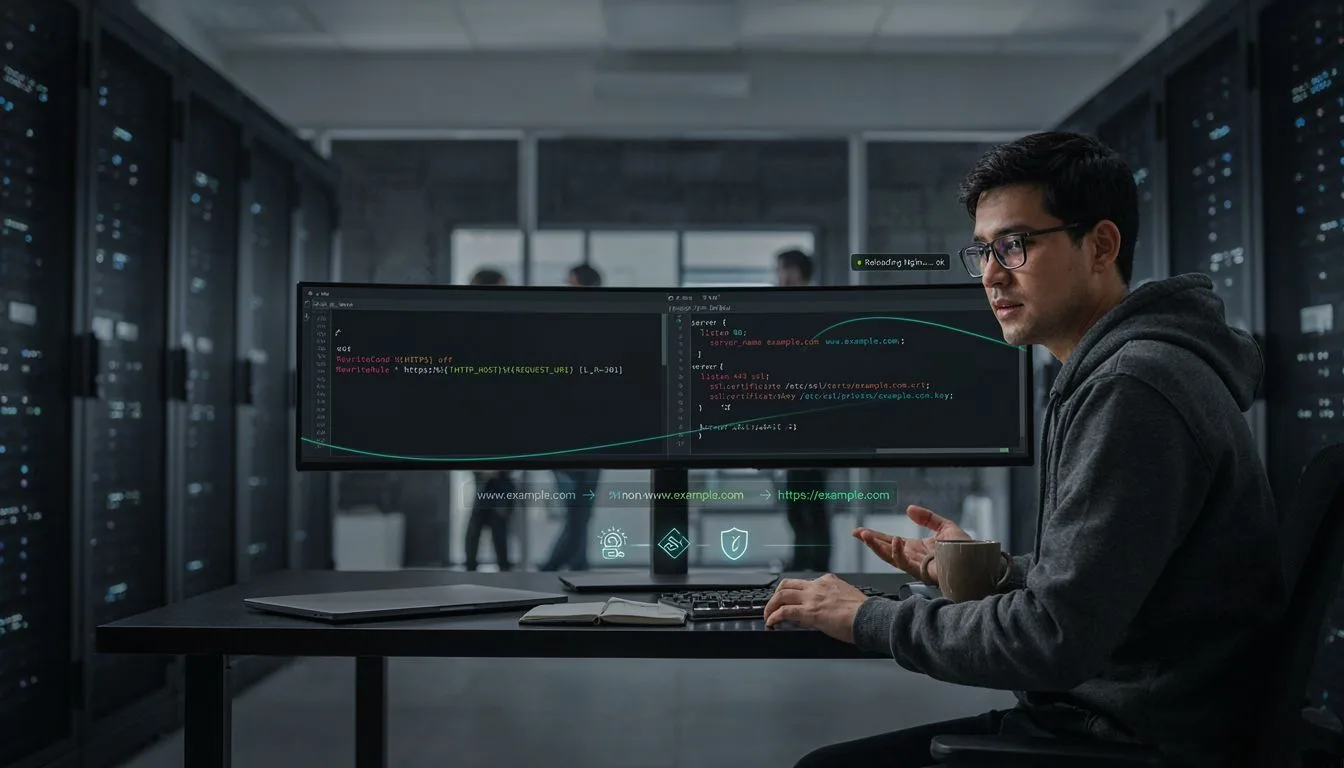
Yönlendirme kuralının yazımı, sitenin çalıştığı sunucu altyapısına göre değişir. Aynı mantık farklı sözdizimleriyle uygulanır; bu nedenle Apache için hazırlanan bir kural Nginx yapılandırmasına doğrudan eklenmemelidir.
Apache sunucularda yönlendirme çoğunlukla kök dizindeki .htaccess dosyası üzerinden yapılır. HTTPS isteğini engellemeden, yalnızca HTTP üzerinden gelen bağlantıları güvenli sürüme taşıyan bir kural oluşturulmalıdır. Alan adının www’li ve www’siz varyasyonları da ayrıca değerlendirilerek tek bir HTTPS adresinde birleştirilmelidir.
Nginx ortamında ise kural genellikle sunucu yapılandırma dosyasındaki ayrı bir HTTP bloğunda tanımlanır ve istek HTTPS sunucu bloğuna aktarılır. Değişiklik sonrasında yapılandırma söz dizimi kontrol edilmeli ve servis yeniden yüklenmelidir. CDN, yük dengeleyici veya ters proxy kullanılıyorsa, HTTPS bilgisinin arka sunucuya doğru iletildiği de doğrulanmalıdır.
Her iki ortamda sertifikanın ilgili alan adlarını kapsaması gerekir. Proxy arkasında yanlış protokol algısı oluşması, HTTPS isteklerinin yeniden HTTP’ye yönlenmesine ve döngü meydana gelmesine yol açabilir.
HTTPS Geçişi Sonrası Kontrol ve Testler Nasıl Yapılır?

Geçiş tamamlandıktan sonra kontrolü ana sayfayla sınırlı tutmayın; HTTP ile erişilen önemli URL’leri tek tek açarak doğru HTTPS karşılıklarına ulaştıklarını doğrulayın. Yanıtın doğrudan 301 olması, gereksiz ara adreslere yönlendirme yapılmaması ve yönlendirme döngüsü oluşmaması gerekir.
Tarayıcı geliştirici araçlarından sertifika uyarılarını, karma içerik hatalarını ve HTTPS üzerinden yüklenmeyen görsel, stil veya komut dosyalarını inceleyin. Sayfanın kanonik adresi HTTPS sürümünü göstermeli; robots.txt dosyası ve XML site haritası da güncel protokolü kullanmalıdır.
Durum kodu kontrolü sırasında eski ve yeni adresleri farklı tarayıcılarda, mobil cihazlarda ve masaüstünde test edin. Özellikle giriş, iletişim, ödeme ve form sayfalarında erişim sorunlarını karşılaştırın. Search Console kapsam raporları ile sunucu günlükleri, gözden kaçan 404 hatalarını ve hatalı yönlendirmeleri belirlemenize yardımcı olur.