
Bir web sayfası ziyaretçiye ulaştığında içerik her zaman doğrudan CDN’den üretilmez. Görsellerin, dosyaların ve uygulama verilerinin tutulduğu asıl kaynak sunucu, bu içerikleri CDN’e sağlar. CDN ise ziyaretçiye daha yakın noktalarda önbelleğe alınan kopyaları sunarak yanıt süresini kısaltır ve kaynak sunucunun yükünü azaltır. Bu nedenle origin server, içeriklerin yönetildiği temel merkez olarak CDN mimarisinin güvenilirlik, hız ve güncellik dengesinde belirleyici rol oynar.
Origin Server Nedir ve Nasıl Çalışır?
Origin server, bir web sitesinin dosyalarını ve uygulama verilerini barındıran asıl içerik kaynağıdır. HTML belgeleri, görseller, stil dosyaları veya dinamik yanıtlar ziyaretçinin isteğine göre bu sunucuda hazırlanır. CDN kullanılsa bile içerik ilk olarak burada oluşturulur ya da depolanır; CDN ise uygun kaynakları kullanıcıya daha yakın noktalardan sunabilir.
Bir ziyaretçi tarayıcıya adresi yazdığında istek, alan adı çözümlemesi ve ağ yönlendirmesinin ardından ilgili sunucu altyapısına ulaşır. Sunucu, istenen URL’yi değerlendirir; dosya mevcutsa doğrudan gönderir, dinamik bir işlem gerekiyorsa web uygulaması ve veritabanıyla iletişim kurarak yanıt üretir. Oluşan yanıt HTTP protokolü üzerinden tarayıcıya iletilir.
Bu yapı sayesinde içerik yönetimi, uygulama işlemleri ve veri üretimi tek bir merkezî kaynak üzerinden kontrol edilir. Sunucunun verdiği yanıtın niteliği; isteğin türüne, uygulama kurallarına ve erişilen kaynağın statik veya dinamik olmasına göre değişir.
CDN ile Origin Server Arasındaki Veri Akışı
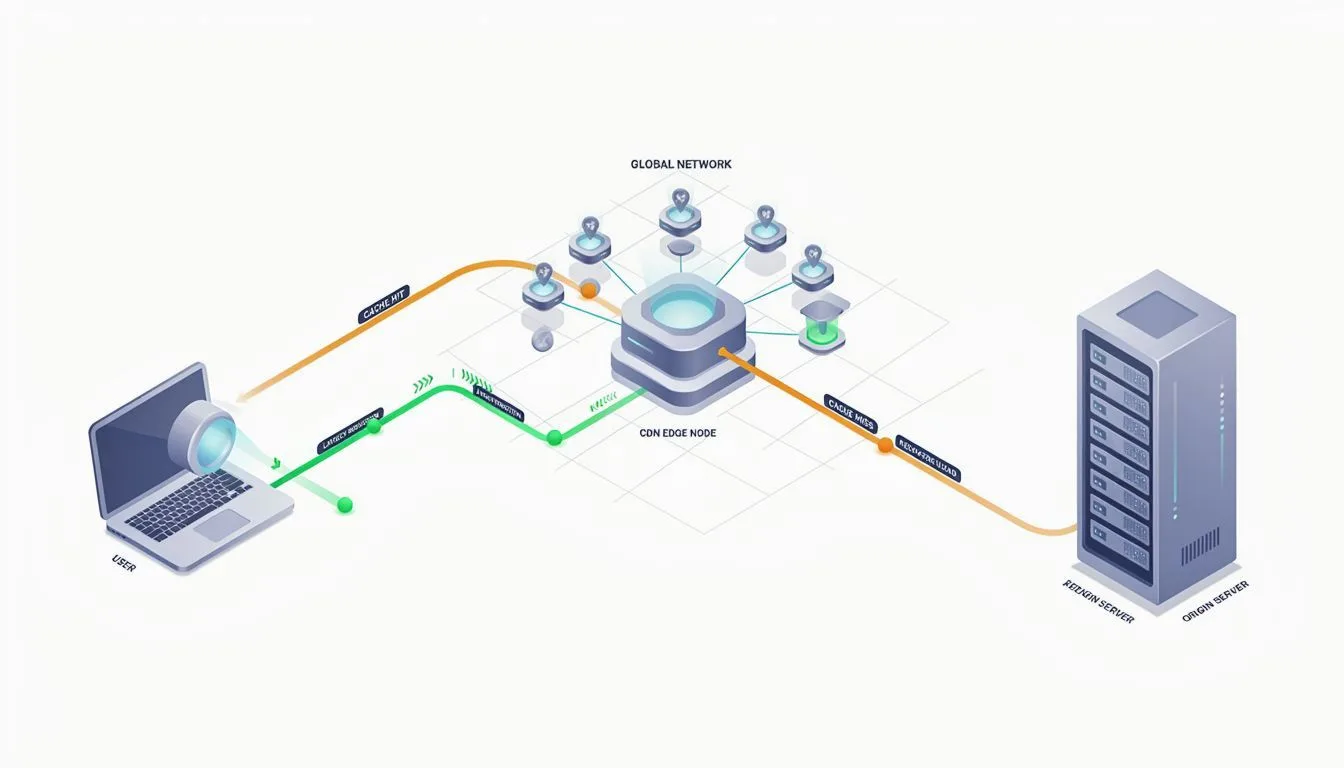
Bir kullanıcı sayfayı açtığında istek doğrudan asıl kaynak sunucuya gitmeden önce CDN tarafından karşılanır. CDN, talep edilen dosyanın kendi önbelleğinde bulunup bulunmadığını kontrol eder. İçerik mevcutsa yanıt, kullanıcıya daha yakın konumlanan CDN noktası üzerinden verilir. Hem bekleme süresi kısalır hem de origin server üzerindeki gereksiz trafik azalır.
İstenen dosya CDN’de bulunmuyorsa ya da sunulabilir durumda değilse istek origin’e yönlendirme aşamasına geçer. CDN, talebi origin server’a iletir; sunucu gerekli içeriği hazırlayıp yanıtı CDN’e gönderir. CDN bu yanıtı kullanıcıya ulaştırırken, yapılandırmaya bağlı olarak sonraki benzer taleplerde kullanılmak üzere kendi önbelleğine alabilir.
Bu akışta CDN, ziyaretçi ile içerik kaynağı arasında aracı bir katman gibi çalışır. Kullanıcı çoğu zaman veriyi doğrudan origin server’dan değil, kendisine en uygun CDN noktasından alır. Dinamik isteklerde veya önbellekte bulunmayan içeriklerde ise origin server sürece yeniden dahil olur.
Önbellekleme ve İçerik Güncelleme Süreci
CDN’de bulunan bir dosya, geçerlilik süresi dolmadığı sürece doğrudan kullanıcıya sunulur; bu sayede her istekte asıl kaynak sunucuya başvurulmaz. Önbellekte içerik bulunmadığında veya kayıt geçerliliğini yitirdiğinde ise güncel kopya alınır ve yeniden saklanır. Bu davranışın temelini önbellek süresi (TTL) oluşturur.
Statik dosyalarda daha uzun süreler tercih edilebilirken, sık değişen sayfalarda kısa TTL kullanmak güncelliği artırır. İçerik yayınlandıktan sonra eski kopyaların beklenmeden kaldırılması gerekiyorsa önbellek temizleme işlemi uygulanabilir. Değişikliklerin kullanıcılara ulaşması hızlanır; ancak gereksiz temizlemeler origin üzerindeki istek sayısını artırabileceği için süre ve yenileme yöntemi içerik türüne göre belirlenmelidir.
Origin Sunucunun Performans ve Güvenlik Ayarları
Yanıt süresini iyileştirmek için sunucunun işlemci, bellek ve depolama kullanımının izlenmesi gerekir. Web sunucusu yapılandırması, veritabanı sorguları ve bağlantı limitleri gereksiz beklemeleri azaltacak şekilde düzenlenmelidir. Sık erişilen dosyalarda uygun sıkıştırma ve bağlantı yönetimi de kaynak tüketimini düşürür.
Güvenlik tarafında en temel yaklaşım, origin erişimini kısıtlamak ve yalnızca gerekli trafiğe izin vermektir. CDN kullanılıyorsa doğrudan sunucuya gelen istekler sınırlandırılabilir; güvenlik duvarı kuralları, erişim listeleri ve hız sınırlama mekanizmaları bu katmanda görev alır. CDN ile sunucu arasındaki iletişimde TLS kullanılması, sertifikaların güncel tutulması ve yönetim panellerinin dış erişime kapatılması da önem taşır. Performans korunurken yetkisiz erişim riski azaltılır.