WordPress XML-RPC, sitenizi uzaktan yönetmeye ve bazı uygulamalarla iletişim kurmaya yarayan bir özelliktir; kullanılmadığında ise gereksiz bir saldırı yüzeyi oluşturabilir. Bu nedenle karar yalnızca açık mı kapalı mı sorusuna göre verilmemelidir. Mobil uygulama, harici servis veya uzaktan yayınlama ihtiyacı olmayan sitelerde kapatma daha güvenli bir tercih olabilir. Aktif kullanımlarda ise uyumluluk ve erişim gereksinimleri birlikte değerlendirilmelidir.
XML-RPC Nedir ve WordPress’te Ne İşe Yarar?
XML-RPC, WordPress’in web tarayıcısı dışında çalışan uygulamalarla iletişim kurmasını sağlayan bir protokoldür. Temelinde, uzak bir istemcinin WordPress’e istek göndermesi ve sitenin bu isteğe yanıt vermesi bulunur. Bu yapı, özellikle mobil uygulamalar veya masaüstü yayın araçları üzerinden siteye bağlanmayı mümkün kılar.
WordPress’te XML-RPC aracılığıyla yazı oluşturma, mevcut içerikleri düzenleme, yorumları yönetme ve bazı kullanıcı işlemlerini uzaktan gerçekleştirme gibi görevler yapılabilir. Jetpack gibi bazı eklenti ve hizmetler, siteyle haberleşmek için bu iletişim yönteminden yararlanabilir. Bu nedenle XML-RPC, yalnızca kullanılmayan eski bir özellik olarak değerlendirilmemelidir; sitenin kullandığı araçlara göre hâlâ işlevsel olabilir.
İletişim, genellikle WordPress’in kök dizinindeki xmlrpc.php dosyası üzerinden yürür. Dosyanın etkin olması tek başına sitenin saldırıya uğradığı anlamına gelmez; ancak dışarıdan gelen istekleri kabul ettiği için güvenlik değerlendirmesinde dikkate alınması gerekir.
XML-RPC Hangi Güvenlik Risklerini Oluşturur?
XML-RPC’nin güvenlik açısından temel etkisi, WordPress’e tarayıcı dışından gelen istekleri kabul eden bir iletişim noktası oluşturmasıdır. Bu uç nokta açık olduğunda saldırganlar, sitenin uzaktan işlem yapabilen mekanizmalarını hedefleyebilir.
En sık gündeme gelen risklerden biri kimlik doğrulama denemeleridir. XML-RPC, bazı yöntemlerde birden fazla kullanıcı adı ve parola denemesinin tek istekte iletilmesine olanak tanıyabildiğinden, başarısız giriş denemelerini izlemek ve sınırlamak zorlaşabilir. Bu durum özellikle zayıf parolalar, yetersiz hız sınırlaması veya ek güvenlik katmanlarının bulunmadığı sitelerde önem kazanır.
XML-RPC, yoğun ve kötüye kullanılmış isteklerle sunucu kaynaklarının tüketilmesine katkıda bulunabilir. Ancak etkisinin her sitede aynı olacağı söylenemez; sunucu yapılandırması, güvenlik eklentileri ve etkin WordPress özellikleri sonucu değiştirir. Bu nedenle yalnızca dosyanın açık olup olmadığına değil, erişim kayıtlarına ve gerçek kullanım ihtiyacına da bakılmalıdır.
Kapatılmalı mı, Açık mı Kalmalı?
Karar, XML-RPC’nin sitenizde gerçekten kullanılıp kullanılmadığına göre verilmelidir. Mobil uygulama, harici yayın araçları veya uzaktan içerik yönetimi gibi ihtiyaçlar bulunmuyorsa açık kalan bu erişim noktası gereksiz bir saldırı yüzeyi oluşturabilir. Bu durumda gereksizse devre dışı bırakma daha temkinli bir yaklaşımdır.
Bu işlevlere ihtiyaç duyan sitelerde ise tamamen kapatmak yerine kullanımın zorunlu olup olmadığı ve mevcut güvenlik katmanlarının yeterliliği değerlendirilmelidir. XML-RPC açık kalacaksa güçlü parola politikası, güncel WordPress ve eklentiler, sınırlı erişim ile izleme mekanizmaları birlikte düşünülmelidir. İşlevsellik korunurken risk azaltılabilir.
Karar vermeden önce sitenin hangi servislerle bağlantı kurduğunu ve XML-RPC’ye dayanan bir iş akışı bulunup bulunmadığını kontrol edin. Hiçbir özellik bu kanala bağlı değilse kapatma seçeneği öne çıkar; zorunlu bir entegrasyon varsa kontrollü kullanım tercih edilmelidir.
WordPress’te XML-RPC Nasıl Devre Dışı Bırakılır?
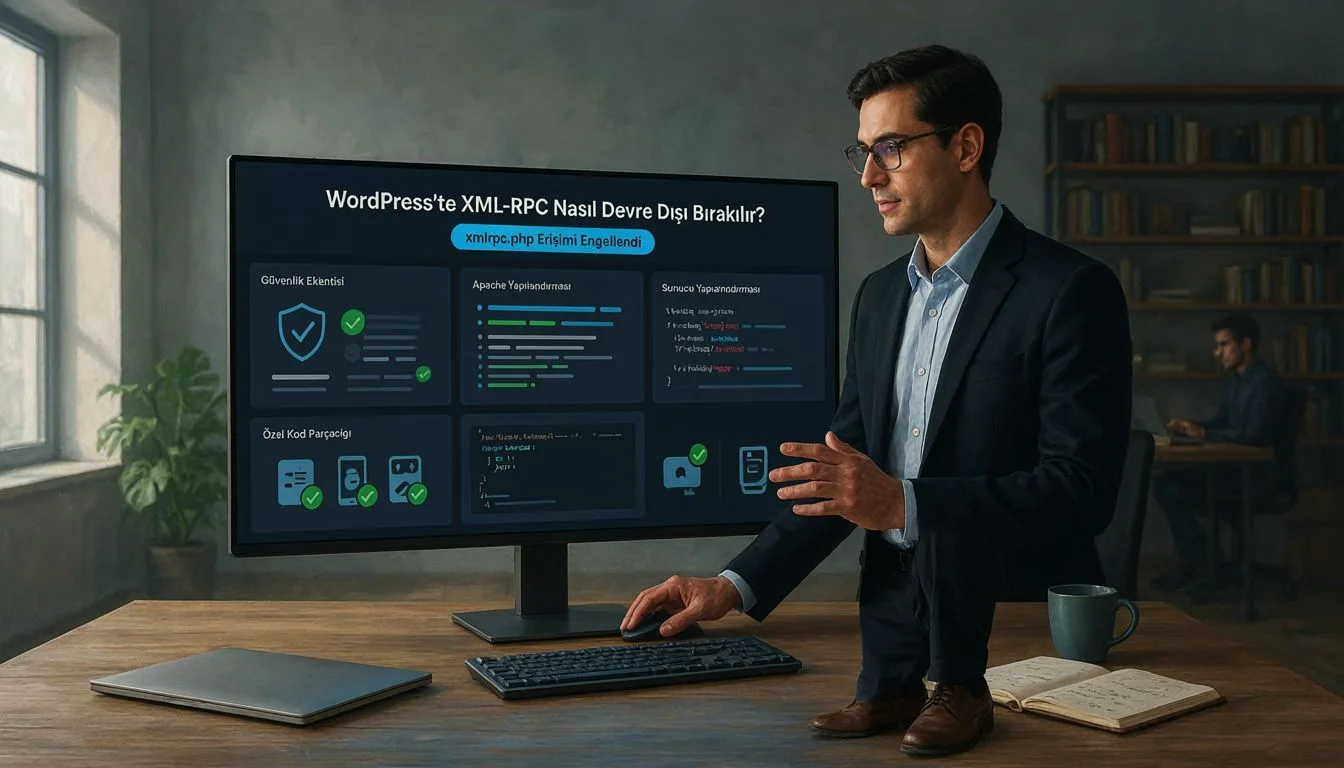
Uygun yöntemi seçerken sitenin barındırıldığı sunucu, kullanılan eklentiler ve mevcut entegrasyonlar dikkate alınmalıdır. Değişiklikten önce yedek almak, beklenmeyen erişim sorunlarında geri dönüşü kolaylaştırır.
- Eklenti kullanımı: Yönetim panelinden XML-RPC’yi kapatmaya yönelik güvenilir bir güvenlik eklentisi tercih edilebilir.
- Sunucu yapılandırması: Apache veya Nginx kullanan sitelerde, xmlrpc.php istekleri sunucu kurallarıyla engellenebilir.
- Özel kod: Temaya ya da özel eklentiye eklenen filtreyle XML-RPC işlevi devre dışı bırakılabilir; tema değişikliklerinde kodun korunmasına dikkat edilmelidir.
Uygulama sonrasında mobil uygulama, harici yayın aracı veya başka bir entegrasyon kullanılıyorsa bağlantıların çalıştığı kontrol edilmelidir. Xmlrpc.php adresine yapılan isteklerin engellendiğini doğrulamak, işlemin doğru uygulandığını gösterir.