WordPress sitelerine yönelen otomatik parola denemeleri, zayıf giriş bilgileri veya sınırsız oturum açma istekleri nedeniyle yönetici hesabının ele geçirilmesine yol açabilir. Bu risk, yalnızca güçlü parola kullanarak tamamen ortadan kalkmaz. WordPress brute force koruması; güvenli kimlik bilgileri, doğru kullanıcı yetkileri, giriş denemelerini sınırlayan araçlar ve düzenli kayıt takibi birlikte uygulanarak sağlanır. Saldırı yüzeyi daraltılır ve şüpheli hareketlere daha hızlı müdahale edilir.
Brute Force Saldırıları WordPress Sitelerini Nasıl Tehdit Eder?
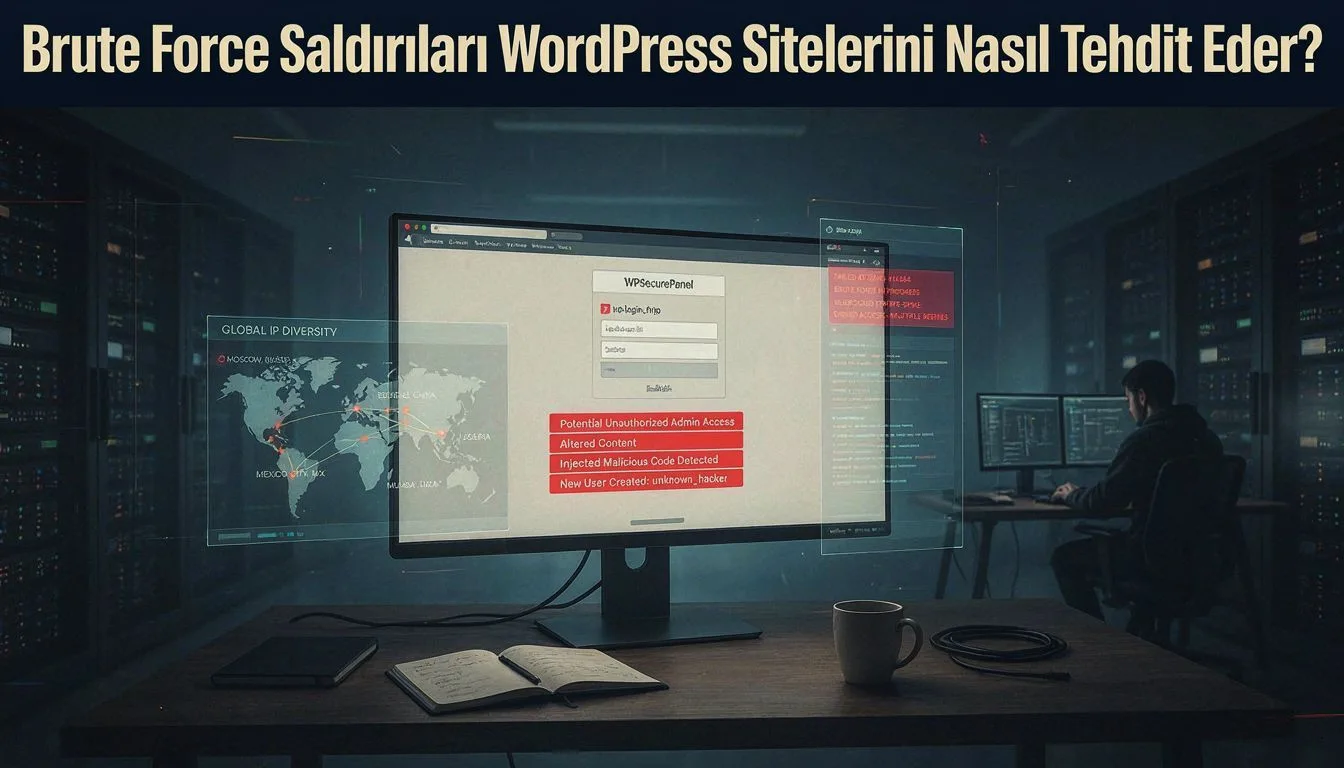
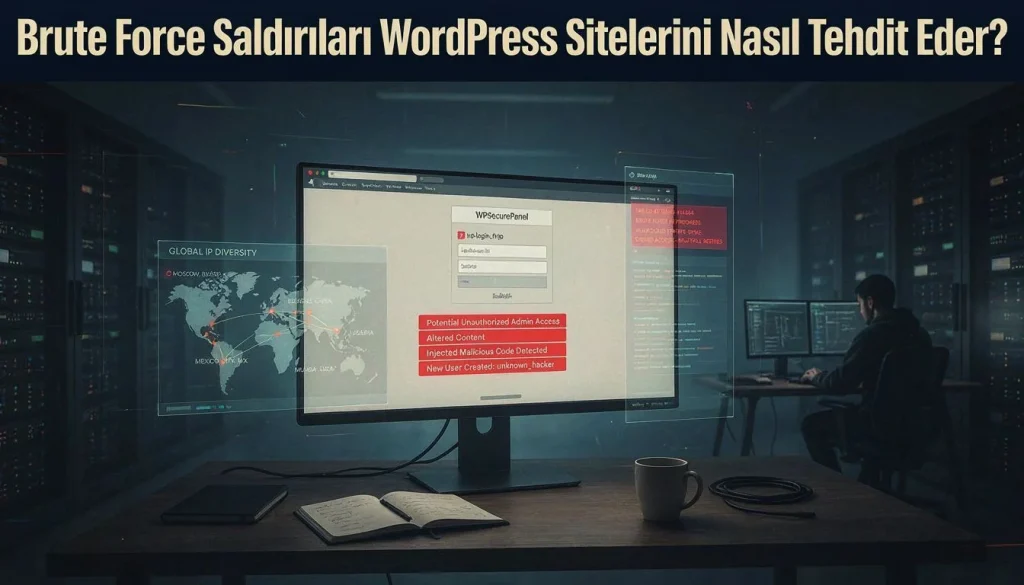
Brute force saldırısı, bir hesabın parolasını tahmin etmek için art arda ve otomatik kimlik doğrulama denemeleri yapılmasına dayanır. Saldırganlar yaygın kullanıcı adlarını ve parolaları deneyerek özellikle yönetici hesaplarını hedefler. Denemeler tek bir kaynaktan değil, farklı IP adreslerinden de gelebileceği için yalnızca olağan dışı bir giriş konumuna bakmak yeterli olmayabilir.
Başarılı bir tahmin, saldırgana yönetim paneline erişim sağlayarak içerik değiştirme, kötü amaçlı kod ekleme veya yeni kullanıcı oluşturma fırsatı verebilir. Başarısız denemeler bile sunucunun işlemci, bellek ve veritabanı kaynaklarını tüketerek sitenin yavaşlamasına yol açar. Bu nedenle otomatik kimlik doğrulama denemeleri, yalnızca parola güvenliği değil, sitenin kullanılabilirliği ve yönetim bütünlüğü açısından da ciddiye alınmalıdır.
Güçlü Giriş Bilgileri ve Kullanıcı Yetkilendirmesi Nasıl Sağlanır?
Giriş güvenliğinin ilk adımı, her hesap için tahmin edilmesi zor ve benzersiz parolalar kullanmaktır. Parola; site adı, kullanıcı adı veya kolayca bilinebilecek doğum tarihi gibi bilgiler içermemeli, mümkünse parola yöneticisiyle oluşturulmalıdır. Aynı parolanın farklı servislerde kullanılması, başka bir platformdaki veri sızıntısının WordPress hesabını da riske atmasına yol açabilir.
Yönetici hesabını günlük işlemler için kullanmamak da saldırının olası etkisini azaltır. İçerik düzenleyen kişiler yalnızca ihtiyaç duydukları role atanmalı; yönetici yetkisi, tema, eklenti ve kullanıcı ayarlarını gerçekten değiştirmesi gereken hesaplarla sınırlandırılmalıdır. Gereksiz kullanıcılar ve artık kullanılmayan hesaplar kaldırılmalı, paylaşımlı hesaplar yerine kişisel girişler tercih edilmelidir.
En az ayrıcalık ilkesi, bir hesabın ele geçirilmesi durumunda saldırganın erişebileceği alanı daraltır. Kullanıcı rolleri düzenli olarak gözden geçirilmeli ve görev değişikliklerinde yetkiler güncellenmelidir. Güçlü kimlik bilgileriyle başlayan koruma, kontrollü yetkilendirme ile desteklenir.
WordPress Brute Force Koruması İçin Güvenlik Araçları Nasıl Yapılandırılır?
Koruma araçlarını yapılandırırken amaç yalnızca giriş sayfasını kapatmak değil, şüpheli davranışı erken sınırlamaktır. Bir güvenlik eklentisi veya sunucu katmanı; art arda başarısız girişleri algılama, belirli bir süre denemeleri yavaşlatma ve aşırı istek gönderen kaynakları geçici olarak engelleme seçenekleri sunmalıdır. Bu ayarlar, giriş denemesi sınırlama mekanizmasının temelini oluşturur.
Limit belirlenirken sitenin gerçek kullanım alışkanlıkları dikkate alınmalıdır. Çok düşük eşikler, ortak ağ kullanan çalışanları ya da parolasını birkaç kez yanlış yazan yöneticileri gereksiz yere engelleyebilir. Engelleme süresi, başarısız deneme sayısı ve güvenilir IP istisnaları kontrollü biçimde belirlenmeli; yönetici hesabı için iki aşamalı doğrulama da etkinleştirilmelidir.
XML-RPC gibi kullanılmayan giriş yüzeyleri devre dışı bırakılabilir, yönetim paneline erişim için ek doğrulama veya erişim kısıtlaması uygulanabilir. Yapılandırma tamamlandıktan sonra meşru kullanıcıların giriş yapabildiği ve koruma katmanının beklenen istekleri engellemediği kontrollü bir testle doğrulanmalıdır.
Saldırı Girişimleri Nasıl İzlenir ve Güvenlik Kontrolü Nasıl Yapılır?
Korumanın etkisini anlamanın en güvenilir yolu, başarısız giriş kayıtlarını düzenli incelemektir. Aynı kullanıcı adına yönelen tekrarlar, kısa sürede artan denemeler ve farklı hesaplara yayılan istekler olağan dışı hareketlere işaret edebilir. Kayıtlarda ayrıca engellenen kaynakları ve denemelerin zaman aralıklarını kontrol ederek uygulanan kuralların çalışıp çalışmadığını değerlendirin.
Bu izleme süreci, güvenlik kayıtları ile sınırlı kalmamalıdır. Belirli aralıklarla yönetici hesaplarını, kullanılmayan kullanıcıları, koruma ayarlarını ve WordPress bileşenlerinin güncel olup olmadığını gözden geçirin. Şüpheli bir hesap veya beklenmeyen değişiklik fark edildiğinde parolayı yenileyin, oturumları sonlandırın ve ilgili kayıtları yeniden inceleyin. Düzenli kontroller, saldırı belirtilerinin gözden kaçmasını ve zamanla etkisizleşen önlemlerin fark edilmeden kalmasını önler.