WordPress sitesinde yönetici hesabının kullanıcı adı tahmin edilebiliyorsa, saldırganların giriş denemeleri için önemli bir adım kolaylaşır. Bu nedenle yönetici kullanıcı adı güvenliği, yalnızca güçlü bir parola belirlemekten ibaret değildir. Kullanıcı adını tahmin edilmesi zor hâle getirmek, varsayılan hesapları gözden geçirmek ve yönetici girişlerini ek kontrollerle sınırlandırmak gerekir. Düzenli hesap denetimleri de zamanla oluşan güvenlik açıklarının fark edilmesini sağlar.
Güçlü Yönetici Kullanıcı Adı Nasıl Seçilir?
Güçlü bir yönetici kullanıcı adı, tahmin edilmesi kolay kişisel bilgilerden uzak olmalıdır. Ad, soyad, site adı, şirket unvanı, doğum tarihi veya “yönetici” anlamına gelen ifadeler saldırganların ilk deneyeceği seçenekler arasında yer alabilir. Kullanıcı adı, herkese açık profil bilgilerinden çıkarılamayacak biçimde oluşturulmalıdır.
Seçim yaparken rastgele karakter yığınları yerine, yalnızca site ekibinin anlayabileceği ayırt edici bir ifade tercih edilebilir. Ancak bu ifade kullanıcıyı tanımlayan bilgileri açığa çıkarmamalı ve yönetim iş akışında karışıklık yaratmamalıdır. En güvenli yaklaşım, tahmin edilemez kullanıcı adı ile güçlü ve benzersiz bir parolayı birlikte kullanmaktır.
Kullanıcı adını not almak gerekiyorsa bunu herkese açık belgelerde veya ekip içindeki korumasız mesajlarda paylaşmamak gerekir. Aynı kullanıcı adını farklı sitelerde kullanmamak, bir sitedeki bilgi sızıntısının diğer yönetim hesaplarını hedef göstermesini önlemeye yardımcı olur.
Varsayılan Admin Hesabı Neden Değiştirilmeli?
Varsayılan “admin” hesabı, saldırganların ilk denediği kullanıcı adlarından biridir. Kullanıcı adı önceden bilindiğinde saldırganın tahmin etmesi gereken tek unsur parola olur; bu da otomatik parola denemelerini daha verimli hâle getirir. Bu nedenle hesabı aynı adla korumak, yönetici giriş bilgilerinin bir bölümünü gereksiz yere açığa çıkarır.
Değişiklik sırasında yalnızca yeni bir hesap oluşturmak yeterli değildir. Mevcut yönetici hesabının içerik sahipliği, eklenti ve tema işlemleriyle ilişkisi kontrol edilmeli; yazıların yazarı değişmeden erişim düzeni korunmalıdır. Güvenli geçiş tamamlandıktan sonra eski hesabın yetkisi kaldırılmalı veya ihtiyaç yoksa silinmelidir. İşlem öncesinde yedek almak, beklenmeyen bir erişim ya da sahiplik sorununda geri dönüş imkânı sağlar.
Buradaki temel hedef, varsayılan kullanıcı adını ortadan kaldırmak ve yönetici hesabını saldırı araçlarının hazır listelerinden çıkarmaktır. Değişiklik, güçlü parola ve sınırlı yönetici erişimiyle birlikte uygulandığında WordPress yönetim panelinin öngörülebilirliği azalır.
WordPress Admin Güvenliği İçin Giriş Kısıtlamaları
Yönetici kullanıcı adının tahmin edilmesi zor olması önemli bir başlangıçtır; ancak tek başına giriş güvenliği sağlamaz. Yetkisiz denemeleri azaltmak için giriş ekranına ulaşan ve parola deneyen kullanıcılar üzerinde ek sınırlar oluşturulmalıdır.
İlk katman, güçlü ve benzersiz bir paroladır. Bunun yanında başarısız denemeler için giriş denemesi sınırlaması uygulanması, aynı kaynaktan art arda yapılan otomatik saldırıları yavaşlatır veya geçici olarak durdurur. Limit belirlenirken gerçek yöneticilerin hesabının gereksiz yere kilitlenmemesine dikkat edilmelidir.
Yönetici hesaplarında iki aşamalı doğrulama kullanmak, parola ele geçirilse bile tek başına oturum açılmasını engeller. Giriş ekranını belirli IP adresleri, VPN bağlantısı veya güvenilir erişim noktalarıyla sınırlandırmak da özellikle ekiplerin yönettiği sitelerde etkili olabilir. Bu kontroller, kullanıcı adı değişikliğinin sağladığı belirsizliği tamamlayarak yönetim panelinin erişim çevresini daraltır.
Kullanıcı Hesabı Güvenliği Nasıl Denetlenir?
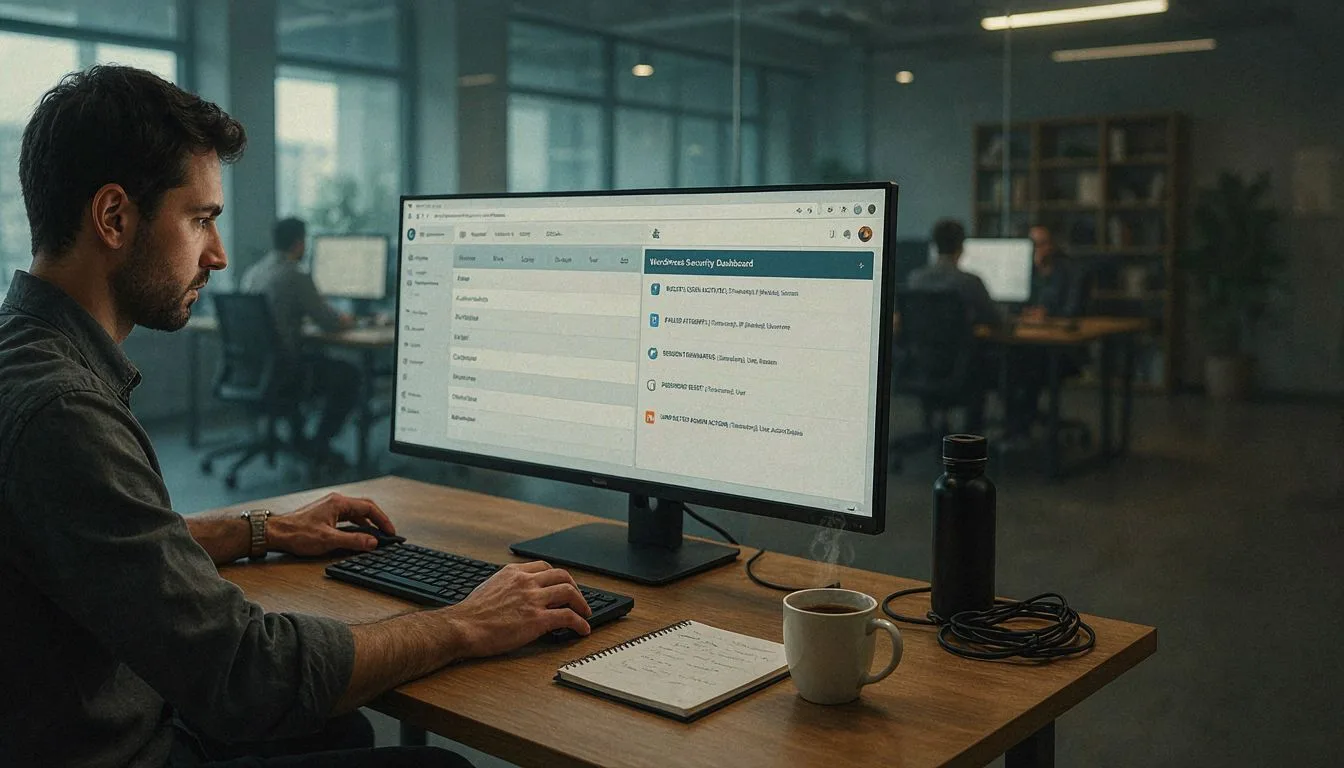
Denetim, yalnızca yönetici kullanıcı adını kontrol etmekle sınırlı kalmamalı; hesabın zaman içinde kimler tarafından ve hangi yetkilerle kullanıldığını da kapsamalıdır. WordPress kullanıcılar ekranında yönetici, editör ve diğer roller incelenerek artık ihtiyaç duyulmayan hesaplar belirlenmelidir. Eski çalışanlara veya tamamlanmayan projelere ait erişimler açık bırakılmamalıdır.
Düzenli kontrollerde son giriş kayıtları, başarısız oturum açma denemeleri ve beklenmeyen yönetici işlemleri karşılaştırılmalıdır. Bu inceleme, olağan dışı bir hareket fark edildiğinde hesabın parolasını yenileme, oturumları sonlandırma veya erişimi kaldırma kararını hızlandırır. Yetki denetimi belirli aralıklarla yapılarak her hesabın yalnızca görevine uygun izinlere sahip olduğu doğrulanmalıdır.